Vous avez un site web ou un blog sous PHP, comme WordPress ou un autre CMS ? Arrêtez tout et lisez la suite. Les organismes de cybersécurité recommandent de couper sites et serveurs dès 16h, à l’annonce de la faille critique, jusqu’à l’application des correctifs de sécurité.
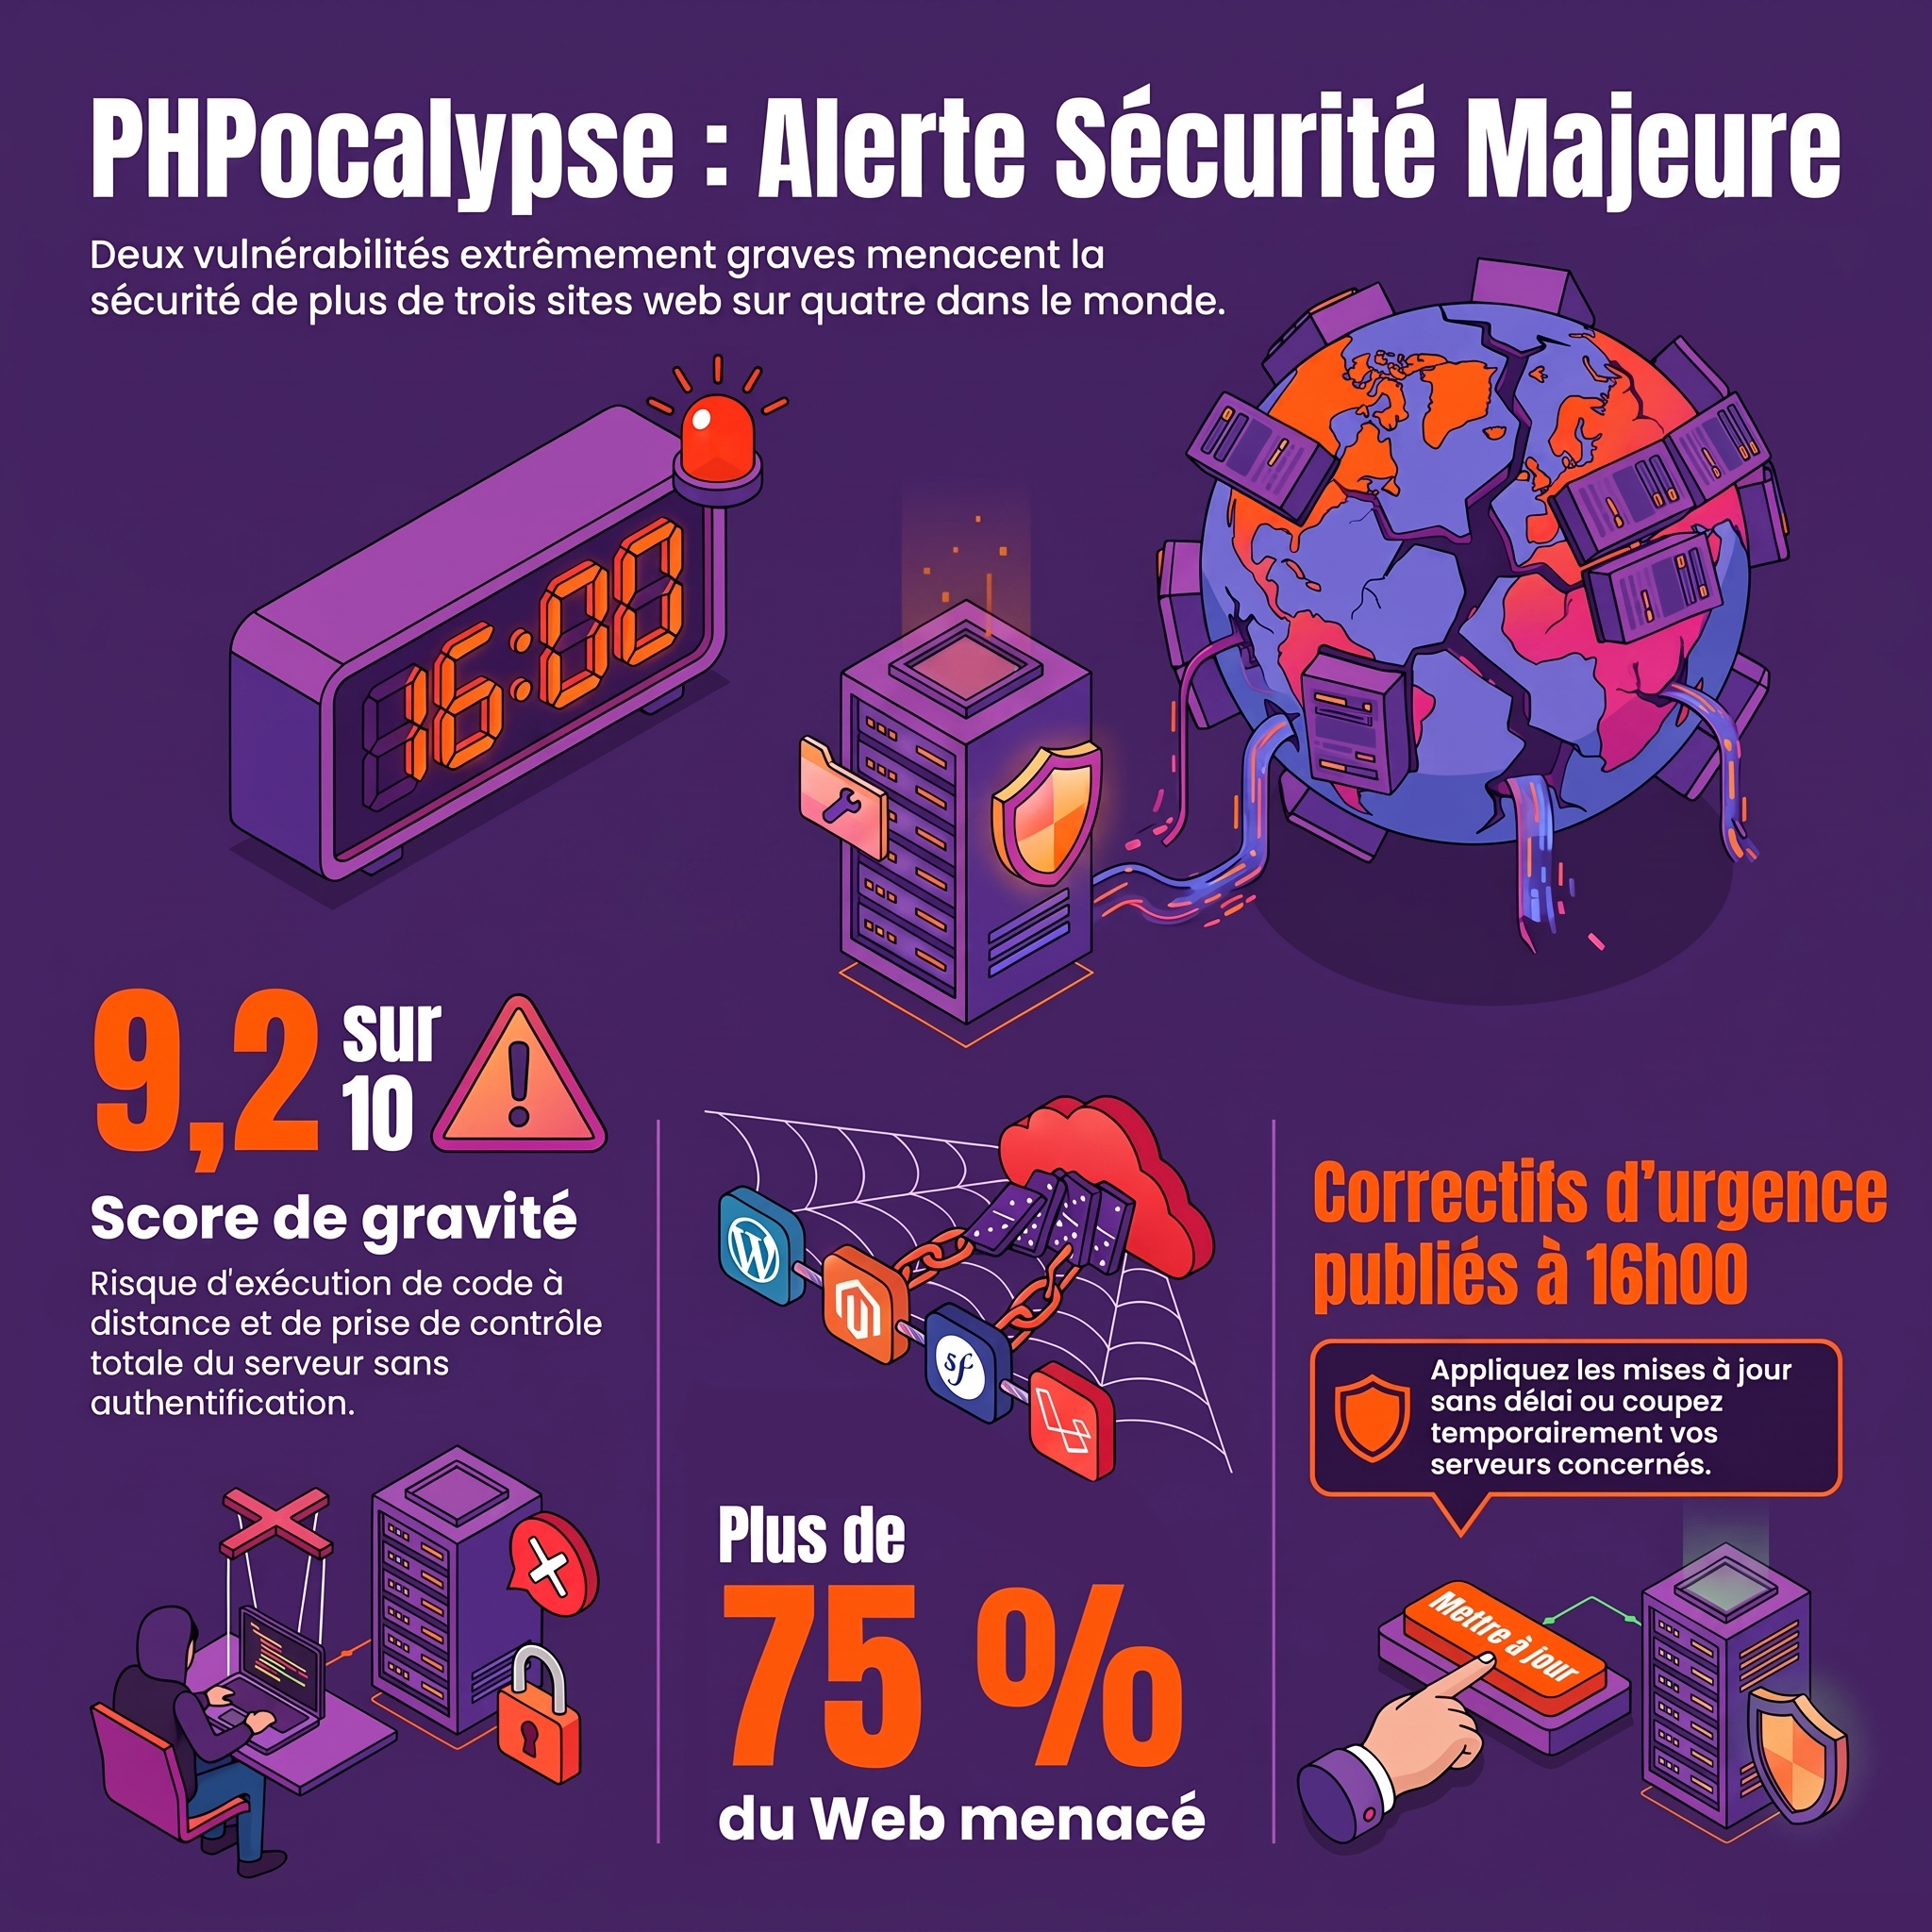
Pour les administrateurs système et les hébergeurs du monde entier, le compte à rebours est lancé. Ce mercredi 21 octobre, à 16h00 pile (heure de Paris / 14:00 UTC), l’équipe de sécurité de PHP publiera en urgence des correctifs pour colmater deux vulnérabilités majeures. Évaluées chacune à 9,2 sur 10 selon le standard CVSSv4, elles figurent parmi les plus sévères jamais répertoriées pour ce langage.
PHP a beau être l’un des vétérans du Web, il en demeure, aujourd’hui encore, la colonne vertébrale. Le langage propulse encore plus de trois sites internet sur quatre. Des millions de blogs et de boutiques en ligne propulsés par WordPress ou Magento jusqu’aux plateformes critiques d’entreprises et d’institutions publiques s’appuyant sur Symfony ou Laravel, son empreinte est titanesque. Avec une faille d’une telle ampleur, c’est tout l’écosystème numérique qui se retrouve exposé à un risque d’effet domino.
Si la nature exacte des faiblesses n’a pas encore été rendue publique afin d’éviter toute exploitation malveillante précoce, la note de 9,2 sur l’échelle CVSSv4 laisse peu de doutes sur la dangerosité du scénario : elle caractérise généralement des vulnérabilités exploitables à distance sans authentification préalable, pouvant aboutir à l’exécution de code arbitraire et à la prise de contrôle totale des serveurs ciblés.
La procédure d’annonce anticipée déclenchée par les mainteneurs de PHP témoigne du niveau d’urgence. L’équipe a d’ailleurs prévenu : si des détails techniques venaient à fuiter ou si des traces d’exploitation active étaient détectées avant l’horaire prévu, les correctifs seraient diffusés immédiatement, sans attendre l’échéance de 16h00.
Pour les directions informatiques, développeurs et hébergeurs, la consigne est sans équivoque : les chaînes de déploiement doivent être sur le pied de guerre dès cet après-midi pour tester et appliquer les mises à jour sans le moindre délai. En attendant la mise à jour officielle, il est fortement recommandé d’appliquer cette modification dans la configuration PHP : session.upload_progress.enabled = Off.
Vous avez un site web ? C’est le moment de passer un coup de fil.





 Portrait de ville : Nantes, la désenchantée


